

Recentemente, pesquisadores de segurança estavam preocupados com os efeitos do Specter e Meltdown. Agora, segundo informações do Bleeping Computer, um novo ransomware, chamado de Annabelle, foi detectado.
A vulnerabilidade, que se espalha através de unidades USB e é baseada na franquia de filmes de terror “Annabelle”, foi descoberta pelo pesquisador de segurança Bart, que afirma que ela é capaz de encerrar vários programas de segurança, incluindo o Windows Defender, e desabilitar a proteção do firewall, para então criptografar os dados do usuário. Além disso, a pessoa fica impedida de executar uma série de programas.
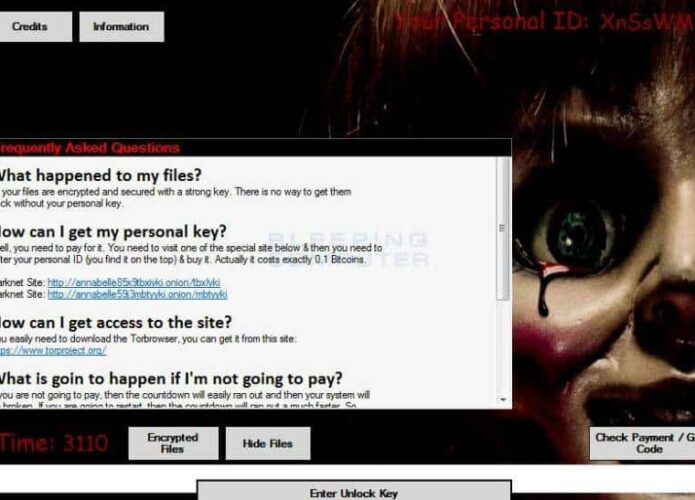
De acordo com a página de segurança MalwareHunterTeam, que extraiu o código-fonte do ransomware, a exploração é configurada para rodar assim que o usuário inicia o computador. Quando isso acontece, ela criptografa os dados do aparelho anexando a extensão “.ANNABELLE” ao nome do arquivo e reinicia o computador.
O usuário, então, já se depara com uma tela de inicialização diferente que indica que um desenvolvedor chamado iCoreX0812 fez o programa e exige o pagamento de 0,1 bitcoin para liberar os arquivos.