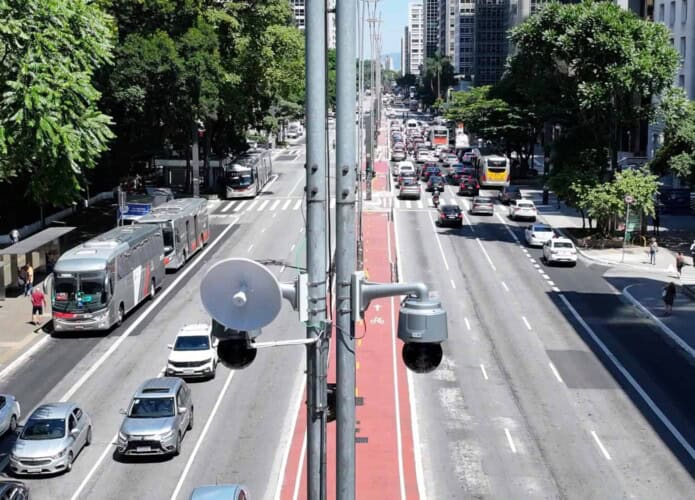


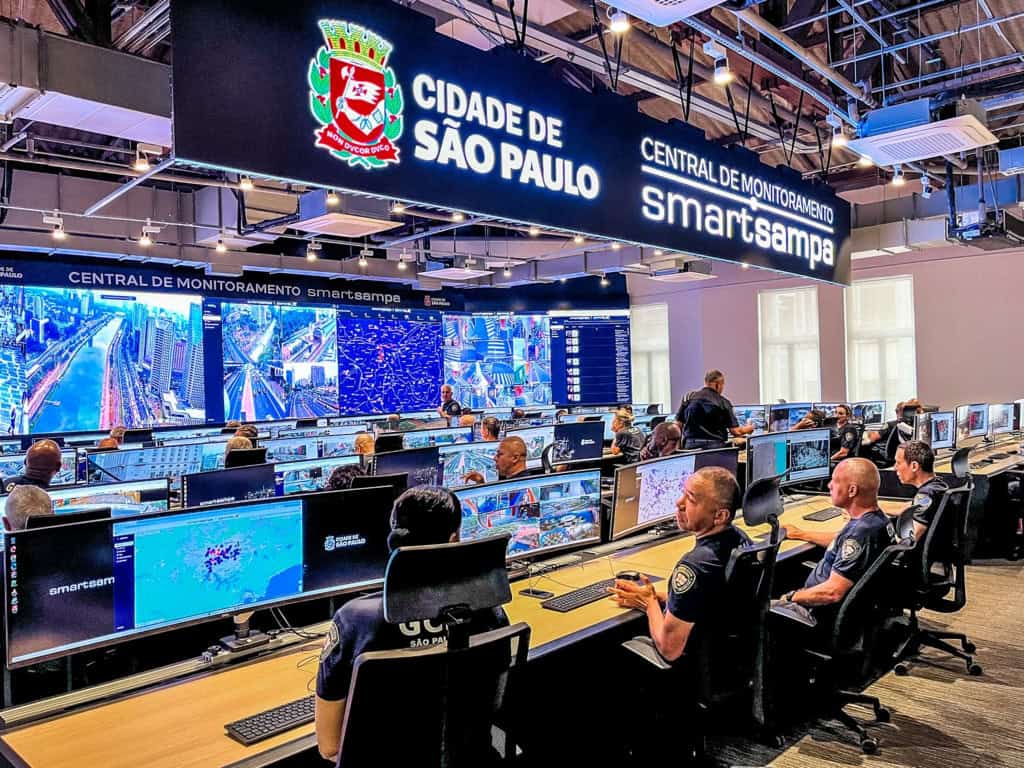
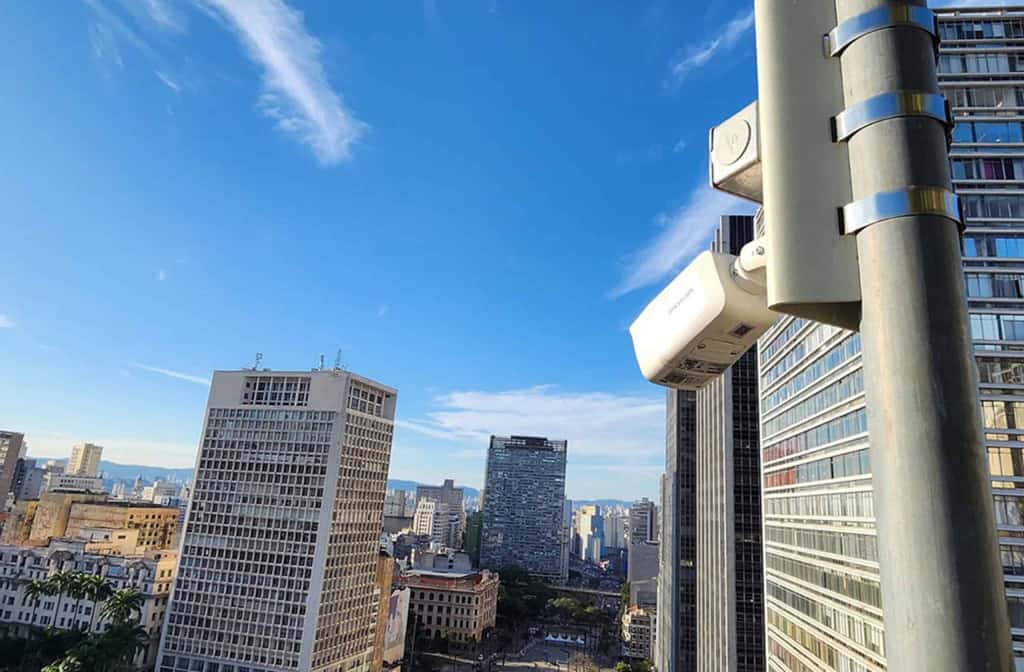
Uma nova falha de segurança no Smart Sampa permitiu acessar 17 mil câmeras de empresas conveniadas à Prefeitura de São Paulo. Segundo o UOL, as transmissões ficaram disponíveis por cinco dias, sem necessidade de senha ou confirmação de segurança.
É a segunda vulnerabilidade de grande escala revelada no sistema em menos de um mês. Em 20 de outubro, o veículo mostrou que outras 58 mil câmeras estavam expostas.
Falha permitia acessar imagens de residências e clubes
As transmissões estavam hospedadas na Monuv, empresa que oferece armazenamento em nuvem para câmeras de segurança. Entre os locais monitorados estavam ruas próximas às residências do ministro do STF Alexandre de Moraes e dos ex-presidentes Michel Temer e Fernando Henrique Cardoso. Também era possível acompanhar entradas de clubes paulistanos, como a Hebraica e a Sociedade Hípica Paulista.
Os links foram retirados do ar na sexta-feira (30), um dia depois de o UOL questionar a prefeitura, a Sentinelx, responsável pela tecnologia do programa, e a Monuv.
A nova brecha tinha origem diferente da anterior. Segundo uma fonte do setor de cibersegurança ouvida pelo UOL, a vulnerabilidade estava no código-fonte de um site relacionado à Sentinelx. Arquivos disponíveis na internet revelavam endereços de serviços utilizados pela plataforma para consultar dados de empresas e câmeras. Com isso, era possível obter cadastros, documentos de parceiros e links completos das transmissões, que podiam ser abertos fora do sistema.
O problema também permitia acessar dados protegidos pela Lei Geral de Proteção de Dados (LGPD), desta vez relacionados às empresas conveniadas.
Especialistas apontam vulnerabilidades no sistema
Um dos problemas identificados é o IDOR, sigla em inglês para referência direta insegura a objeto. Esse tipo de falha permite alterar códigos de cadastros ou documentos em páginas da internet para acessar informações restritas, sem que o sistema verifique se o usuário tem autorização.
Especialistas em cibersegurança demonstraram preocupação com as vulnerabilidades. Um deles, que pediu anonimato, comparou a plataforma a um “queijo suíço”.
O pesquisador Davi Mikael Cezar, conhecido como Penegui, também analisou informações públicas sobre a estrutura do programa. Para ele, concentrar endereços de acesso sob o mesmo domínio utilizado para divulgar o produto pode facilitar entradas indevidas.
“Se isso [o domínio] for comprometido, todas as câmeras, dependendo de como foi formado o sistema, estão comprometidas”, afirmou ao UOL.
Cezar encontrou ainda 15 credenciais de acesso ao Smart Sampa em bases de dados vazados, com registros de 2024, 2025 e 2026. Segundo o pesquisador, as informações foram capturadas por infostealers, programas maliciosos que roubam dados de dispositivos infectados, incluindo credenciais salvas nos navegadores.
As vulnerabilidades também permitiam acessar equipamentos de outros municípios, conforme revelou a Folha de S.Paulo. Um dos registros envolvia uma câmera de leitura de placas em Campo Grande (MS), acessada a partir de um login de São Paulo.
Prefeitura nega exposição e promete investigar
A Sentinelx também utiliza o Smart Sampa como referência para oferecer seu modelo tecnológico a outras cidades. O UOL identificou subdomínios relacionados à empresa com os nomes de Guarulhos, Campinas, Joinville, Goiânia, Mairiporã e Catanduva.
A empresa integra o consórcio Smart City, responsável pelo programa, desde dezembro de 2025, quando substituiu formalmente a Camerite. O grupo venceu a licitação em 2023. Os valores e a composição empresarial do contrato são:
- Valor total: R$ 588 milhões por cinco anos.
- Pagamento mensal: R$ 9,8 milhões.
- Empresas do consórcio original: CLD, Flama Serviços, PK9 e Camerite.
Em nota, a Secretaria Municipal de Segurança Urbana negou que a lista de links estivesse disponível publicamente. Segundo a prefeitura, o arquivo era uma planilha produzida pela PRODAM durante uma análise de cibersegurança iniciada em 20 de outubro, a pedido do prefeito Ricardo Nunes.
A administração afirmou que o programa continua funcionando normalmente e que não há evidências de ataques externos. Também declarou que as mais de 20 mil câmeras próprias do município não constavam na planilha. Para a prefeitura, o envio do arquivo ao UOL configurou vazamento ilegal de dados sigilosos. A gestão informou que adotará medidas administrativas e legais para investigar o caso.
A Sentinelx não respondeu aos questionamentos da reportagem. Já a Monuv afirmou manter controles de acesso, autenticação e proteção de dados e transmissões. Segundo a empresa, o acesso às câmeras compartilhadas pelo Smart Sampa segue as especificações de segurança definidas pelo próprio programa.

Valdir Antonelli é jornalista com especialização em marketing digital e consumo.