


Vírus que se espalha por mensagens diretas do Facebook é detectado
Recentemente, um vírus que se espalha através das mensagens diretas do Facebook foi encontrado. Além de infectar outros usuários da rede social, o vírus pode roubar informações das vítimas. De acordo com a Norton, o malware é uma adaptação dos falsos antivírus de Windows (Fake AV Redirect 2) para dispositivos móveis. Assim que o usuário […]
Leia mais
Vírus brasileiro sequestra arquivos e pede R$ 2 mil por resgate
Um novo golpe está ameaçando a segurança de muitos computadores no Brasil, principalmente de empresas e hospitais. Criado no Brasil, o ransomware Trojan-Ransom.Win32.Xpan sequestra os arquivos do computador afetado, criptografa-os e os libera somente após o pagamento que gira em algo em torno de R$ 2 mil. A ameaça virtual foi identificada pela Kaspersky Lab […]
Leia mais
Mais de 400 apps maliciosos se infiltram na loja oficial do Android
Uma das principais recomendações para se manter longe de vírus para celular é baixar somente aplicações que estejam disponíveis em lojas oficiais, mas nem isso pode assegurar que os usuários de Android estejam totalmente seguros. Na última semana, a Trend Micro anunciou ter descoberto mais de 3 mil aplicativos para Android transformados em “cavalos de […]
Leia mais
Notícia falsa sobre morte de Brad Pitt rouba dados no Facebook
Se no meio das muitas notícias sobre o divórcio de Angelina Jolie e Brad Pitt você se deparar com uma de que o ator foi encontrado morto, não clique. A notícia, na verdade, é falsa e o link está sendo usado para roupar dados de usuários do Facebook. A manchete “RIP Brad Pitt”, indicada como […]
Leia mais
Vírus disfarçado de Pokémon Go já teve mais de 500 mil downloads
Um aplicativo chamado “Guide for Pokémon Go”, que usa o jogo da Nintendo e da Niantic como isca para atrair usuários, já foi baixado mais de 500 mil vezes e infectou 6 mil dispositivos. Ao ser instalado, o malware baixa e instala outros módulos maliciosos que lhe permitem controlar completamente o dispositivo infectado. De acordo […]
Leia mais
Vírus se passa por WhatsApp para roubar dados de cartão de crédito
Um vírus que fingia ser o aplicativo WhatsApp para roubar informações de cartão de crédito dos usuários do sistema operacional Android foi identificado essa semana pelos especialistas em segurança da PSafe. O malware, batizado de WhatsApp.CreditCardStealer, oferece por e-mail uma versão do app de mensagens com funções inéditas, mas ao clicar o link para realizar […]
Leia mais
Pesquisadores descobrem vírus responsável por esquema de espionagem global
Pesquisadores da Kaspersky e da Symantec anunciaram ter descoberto um tipo de malware tão avançado que há forte possibilidade de que ele tenha sido desenvolvido para alguma organização governamental. Eles o batizaram fazendo referências à saga O Senhor dos Anéis, de J. R. R. Tolkien, com nomes como “Strider” (apelido do personagem Aragorn) e “ProjectSauron”, […]
Leia mais
Vírus finge ser ‘versão Pro’ de Pokémon Go para infectar vítimas WhatsApp
Conforme alertado anteriormente pelo Olhar Digital quando do lançamento do jogo, arquivos maliciosos estão se aproveitando da popularidade de Pokémon Go para infectar usuários. A primeira ameaça que usa essa estratégia, identificada pela Kaspersky Lab, se disfarça de “versão Pro” de Pokémon Go (que não existe) para levar as vítimas a clicar em links maliciosos […]
Leia mais
Falha de segurança coloca dados de 900 milhões de smartphone Android em risco
Atualizada dia 08/08/2016 às 18h37: A empresa Check Point revelou nesta segunda-feira um conjunto de quatro falhas dos dispositivos Android que podem deixar vulneráveis os dados pessoais de usuários de smartphones com esse sistema operacional. O conjunto de falhas é chamado de QuadRooter e afeta 900 milhões de telefones no mundo todo. As vulnerabilidades afetam […]
Leia mais
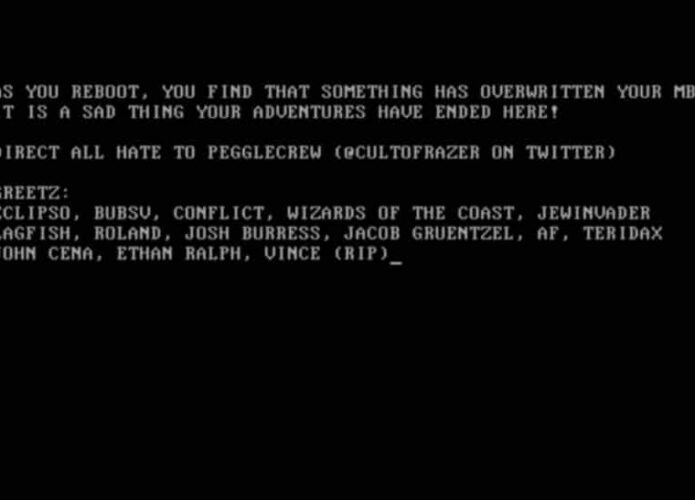
Novo vírus ‘retrô’ assusta usuários de Windows
Um vírus “nostálgico” tem atacado computadores de usuários desavisados do site de downloads FossHub. Hackers substituíram arquivos legítimos por um programa malicioso que bloqueia o computador da vítima, levando-o de volta à era do MS-DOS. O vírus, criado por um grupo que se chama Pegglecrew, se instala nos PCs das vítimas quando estas tentam baixar […]
Leia mais